Obránci s uvolněnými pojistkami Claudu musí do 15. prosince přestat používat klíče k API
Anthropic 6. října spojil dva programy, které ověřeným bezpečnostním týmům uvolňují kybernetické pojistky Claudu, do jednoho se třemi úrovněmi. Nejnižší z nich smí do 15. prosince ještě jet na klíčích k API, které se mění každý týden; potom chce firma jen krátkodobé přihlašovací údaje a přihlášení odolné proti phishingu. Vyšší úrovně to žádají hned a navíc prověrky lidí i strop 25 uživatelů.
Běžně dostupné modely Anthropicu většinu kybernetické práce blokují. Firma to v oznámení z 6. října zdůvodňuje tím, že bezpečnost je dvojsečná: totéž, co týmu pomůže chybu najít a opravit, pomůže útočníkovi ji zneužít. Ověřeným obráncům proto pojistky uvolňuje ve dvou programech. Project Glasswing dával přístup k modelu Mythos organizacím, které hlídají nejdůležitější software, a Cyber Verification Program (CVP) zmírňoval pojistky u modelů Opus a Sonnet. Teď jsou oba spojené do jednoho programu se třemi úrovněmi. Každá z nich zahrnuje Opus 5.5, Sonnet 5.5 i Mythos 5.1; jak se Mythos liší od veřejně dostupného Fable, jsme popsali u vydání řady 5.1.
Kdo se dostane do které úrovně
Nejširší je Defense Access: obsluha bezpečnostního dohledu, reakce na incidenty, rozbor škodlivého kódu a ověřování zranitelností. Podle Anthropicu na ni dosáhnou bezpečnostní týmy firem, neziskovek, univerzit i úřadů, provozovatelé kritické infrastruktury jakékoli velikosti, menší bezpečnostní firmy, správci otevřeného softwaru a jednotlivci, kteří už nějakou zranitelnost nahlásili. Oznámení slibuje odpověď během několika dní, nápověda k programu do sedmi pracovních dnů.
Red Team Access přidává autorizované penetrační testy, a to jen proti systémům, které má žadatel povoleno testovat. Je jen pro organizace, posouzení trvá týdny a mezitím žadatel dostane nižší úroveň. Ani tady model nepomůže s nasazením vyděračského softwaru nebo s poškozením fyzických zařízení; to blokuje dál. Třetí úroveň, Specialized Access, má pojistek nejméně a je pro organizace, které smějí testovat řídicí systémy letadel, rozvodné sítě, telekomunikace, mezibankovní převody nebo sítě státní správy. Každou takovou žádost Anthropic podle vlastních slov prověřuje spolu s americkou vládou. Dosavadní členové Glasswingu do ní přejdou bez nového schvalování.
Co Anthropic chce na oplátku
Podmínky stojí v samostatném článku o bezpečnostních požadavcích a oznámení je skoro nezmiňuje. Pro všechny úrovně platí, že organizace jmenuje bezpečnostní kontakt, podezření na zneužití nahlásí do 72 hodin a bezpečnostní incident do 24 hodin. Každý uživatel se přihlašuje sám za sebe a sdílené účty ani rozšíření prohlížeče, která relaci zpřístupní dalším lidem, se nepřipouštějí. Provoz se ukládá, aby ho Anthropic mohl hlídat. Výjimku mají zatím jen organizace, které už Fable 5.1 nebo Mythos 5.1 používají bez ukládání dat; jednotlivcům se nulové ukládání nenabízí vůbec.
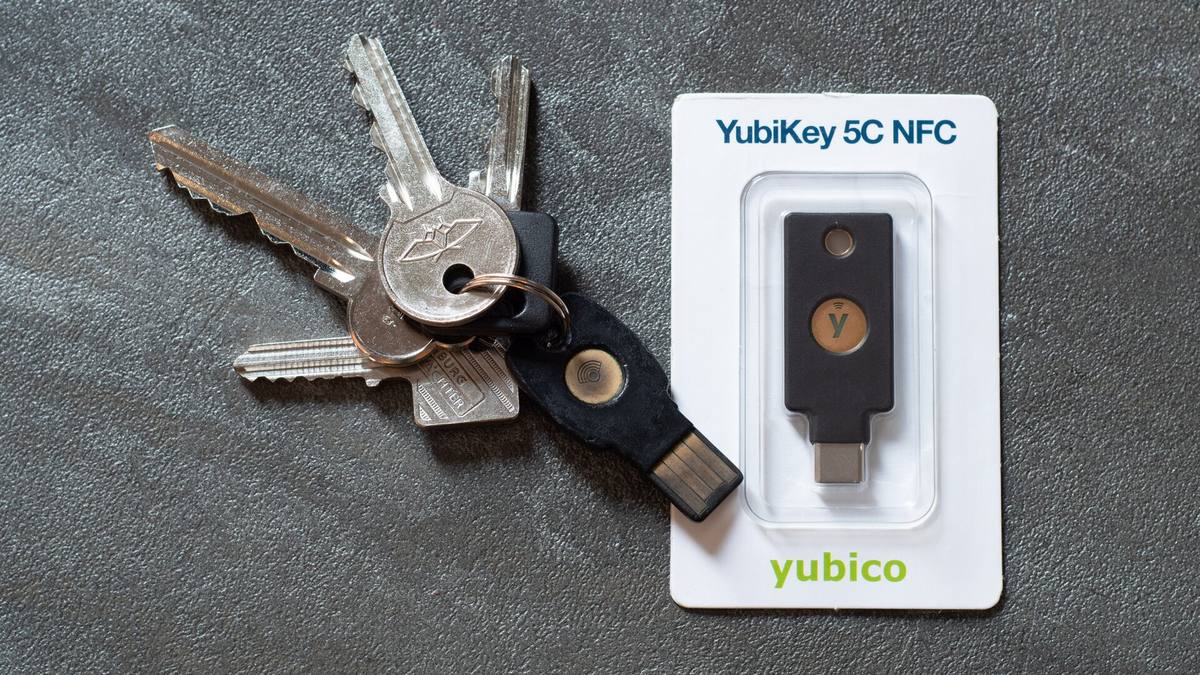
Nejvíc práce čeká u přihlašování. Defense Access dnes vyžaduje jakékoli dvoufázové ověření, ale do 15. prosince 2026 musí jít o ověření odolné proti phishingu podle doporučení CISA a normy NIST SP 800-63B-4: hardwarový klíč FIDO2, passkey nebo čipová karta. Kódy z SMS, z e-mailu i z aplikace v telefonu ani potvrzení přes upozornění se nepočítají a přihlášení odkazem z e-mailu se musí vypnout. Ke stejnému dni mají zmizet dlouhodobé přihlašovací údaje včetně klíčů k API. Model se pak volá jen s krátkodobými údaji, které vydá služba identit dané platformy; u Google Cloud nesmí ležet stažené soubory s klíči servisních účtů, u Amazon Bedrock klíče IAM. Do té doby smí klíč k API zůstat, jen musí být ve správci tajemství, patřit jedné osobě nebo jednomu procesu, nesmí být ve zdrojovém kódu a mění se nejméně jednou za sedm dní.
Red Team Access a Specialized Access tohle chtějí od prvního dne. K tomu přidávají strop 25 schválených uživatelů na pracovní prostor (víc jde vyžádat e-mailem), přihlášení jen účty z domény organizace, prověrku totožnosti a tam, kde to zákon dovolí, i výpis z trestního rejstříku. Údaje vydané vlastními systémy organizace musí vypršet do 12 hodin, kompromitovaný účet se musí dát zablokovat do 24 hodin a odcházejícího člověka je třeba z prostoru odebrat do tří pracovních dnů. Kde model dělá útočnou nebo agentní práci, smí odchozí provoz jen na seznam povolených adres a ten se vynucuje mimo stroj, na kterém model pracuje. Nejvyšší úroveň navíc žádá jednotné přihlašování a na každém zařízení buď vynucený seznam povolených aplikací, nebo nástroj typu EDR v režimu blokování.
Kolik toho pojistky propustí
Úrovně Anthropic vyzkoušel na vlastním měření s Opusem 5.5 a testem CyScenarioBench, který zkouší, jestli model zvládne naplánovat a provést vícekrokovou kybernetickou operaci. Deset úloh, každá pětkrát, tedy 50 pokusů. Bez programu skončily všechny na první výzvě. V Defense Access se 46 z 50 pokusů v nějakém kroku zastavilo a čtyři prošly. V Red Team Access nebylo zablokováno nic a model dokončil 34 úloh, tedy 68 %; firma to srovnává se 67,6 %, kterých model v témže testu dosáhne úplně bez pojistek. Výsledek nikdo jiný nezopakoval.
Z Glasswingu firma cituje dvě čísla. Partneři od dubna do července 2026 našli aspoň 129 000 ověřených zranitelností a vlastní skenování otevřeného softwaru přidalo od dubna do října dalších 5 500. Přes 33 000 z nich má hodnocení vysoké nebo kritické. Údaje pocházejí z 33 hlášení partnerů a méně než polovina z nich uvedla, kolik chyb už opravila. Anthropic odhaduje skutečný dopad nejméně na pětinásobek; jde o jeho vlastní odhad z neúplného průzkumu. Quartz připsal těch 33 000 jen partnerům, v oznámení ale věta stojí až za oběma čísly.
Google zatím popisuje starší modely
Program běží na platformě Anthropicu, ve Vertex AI od Googlu a v Microsoft Foundry; v Amazon Bedrock jen pro zákazníky služby Enterprise Frontier Safeguards, kterou Anthropic slibuje na podzim. Dokumentace Google Cloud, naposledy upravená rovněž 6. října a vedená jako předběžná verze, ale jmenuje jen Opus 4.7, Opus 4.8, Sonnet 5, Opus 5 a Opus 5.5. Sonnet 5.5 ani Mythos 5.1 v ní nejsou. U Opusu 5 a 5.5 Google navíc žádá zapnout sdílení dat s Anthropicem a dotazy i odpovědi modelů v programu uchovává pro kontrolu zneužití až 30 dní. Shodně s Anthropicem píše, že vývoj vyděračského softwaru, řídicí infrastruktury útoků nebo hromadné vynášení dat program neodemkne nikomu. Přístup k Mythosu podle nápovědy Anthropicu přijde zhruba pět pracovních dnů po schválení žádosti a nejvyšší úroveň se přes aplikace třetích stran nabízet nebude.
Podobně uzavřenou cestou šel začátkem října i Google, když pustil Gemini 4 Argon zatím jen k vybraným obráncům sítí.
Zdroje
- Anthropic: Expanding the Cyber Verification Program, 6. října 2026
- Claude Help Center: Cyber Verification Program
- Claude Help Center: Cyber Verification Program Security Requirements
- Google Cloud: Cyber Verification Program for Claude, stav k 6. října 2026
- Quartz: Anthropic is giving cyber firms access to its most powerful AI, 6. října 2026